System Note
$ cat /proc/ai-disclosure
本記事の構成および論理分析にはAI(人工知能)を使用しています。情報の正確性は、システム管理者(UNIXユーザー)による手動検証済みです。
この連載では、C言語で小さなVM(仮想マシン)を作っています。レジスタ、メモリ、PCを持つ機械をCで書き、その上で独自の命令を使ったプログラムを動かしています。
前回は、編集した1行をline.txtへ保存し、読み戻しました。今回はコマンド入力を受け持つプログラムから、別のプログラムを起動します。別の命令列が動き終わったら、元の入力画面へ戻って作業を続けます。開発手順ではDay 44、第24回にあたります。
起動先が文字を表示できることに加えて、戻ったあとも親の編集内容が残ることを確かめます。どのメモリへ読み込むか、PCとSPをどう始めるか、何を正常終了とするかを、Cとアセンブリの両方から追います。
Makefileがあるリポジトリのルートで、次のコマンドを実行します。Cコンパイラ、make、後半の自動確認にはPython 3を使います。small-asmで親子それぞれのバイナリを作り、親をVMで起動します。
make run-program-launcher親はprograms/program-launcher.bin、子はprograms/run-child.binです。親はこれまでのset / show / save / loadなどを引き継ぎ、runを加えました。次の画面例には、端末が表示する入力文字も含めています。
Command> set keep
Command> run
A
CPU halted.
Run finished.
Command> show
keep
Command> quit
Goodbye from Handmade VM
CPU halted.
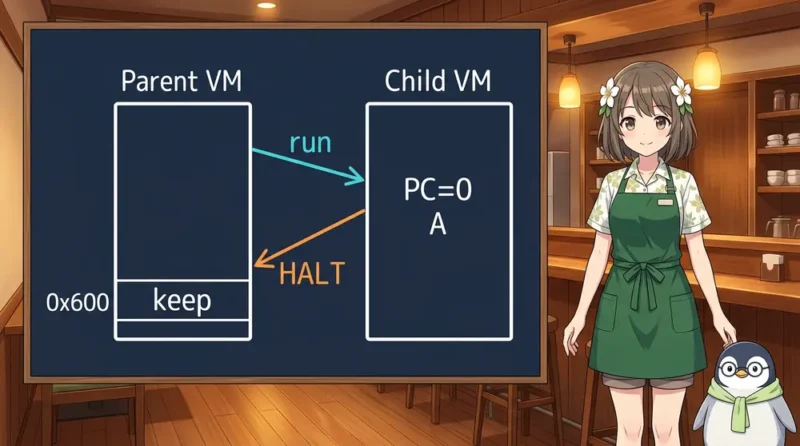
runのあと、子がAを表示し、HALTで停止します。それを受けて親がRun finished.を表示し、次のCommand>へ進みます。showでkeepが出るのは、親の編集バッファに前の内容が残っているからです。
最後のquitでは親自身が終了します。同じCPU halted.という表示でも、どのVM状態で実行したHALTなのかで、その後の流れが変わります。子の停止からは親の処理が続き、親を終了したときは起動元へ戻ります。
起動する子の名前は固定です。run xのように非空の引数を渡すとUnknown commandになります。ファイルはVMプロセスの作業ディレクトリから探すので、この例ではリポジトリのルートで起動してください。
連載のリポジトリは、GitHubのhandmade-vm-osです。
hostは、Cで書いたVMを動かしている側のコンピューターです。host側のVM構造体には、1 MiBのメモリ、R0〜R7、PC、SP、フラグなどが入っています。今回は子を起動するとき、もう1個のVM構造体を用意します。
親の構造体にあるメモリは、親の命令列と入力、編集中の1行を保持しています。子のファイルを読み込む先は、新しく用意した子の構造体のメモリです。Cのプログラムは両方の状態を手元に置き、子の実行が終わるまで親を待たせます。
host側のCプログラム
  親VMの状態
    memory[0]      親の命令列
    memory[0x500]  コマンド入力
    memory[0x600]  編集内容 keep

  子VMの状態
    memory[0]      run-child.bin
    PC = 0 から実行
    HALT後、親の処理を続ける
親と子は、それぞれアドレス0を使えます。memory[0x600]も、どちらのVM構造体に属するかで指すbyteが変わります。子が自分の0x600へ書いても、親のkeepが置かれた領域はそのままです。
このように、プログラムの起動を考えるときは、命令の並びだけでなく、その命令が使う機械の状態も一緒に用意します。今回の実行は同期的で、子が動いている間、親のコマンドループは次の入力を処理せず待ちます。
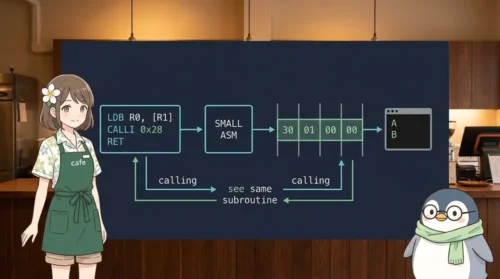
配布する子のサンプルは、次の3命令です。アセンブリのファイル名はprograms/run-child.asmです。Aの文字コード65をR0へ入れ、既存のSYSCALL 0で文字と改行を出してからHALTします。
    MOVI R0, 65
    SYSCALL 0
    HALT
1命令は4 byteなので、子は12 byteです。実際のバイナリは次の並びになります。文字Aをファイルの末尾へ置く必要はなく、65という値がMOVIの即値に入っています。
0x00000000  40 00 00 41  MOVI R0, 65
0x00000004  60 00 00 00  SYSCALL 0
0x00000008  01 00 00 00  HALT
子はPC=0から始まります。fetchが4 byteを読み取るたびにPCが4進みます。最初の命令を実行する時点ではPC=4、文字を表示するときはPC=8、HALTを実行するときはPC=12です。
HALTは、そのVMのrunningをfalseにしてCPU halted.を表示します。子の実行ループが終わるとhost側の起動処理へ戻れます。ここではHALTを正常終了の印にしています。子がAの表示に使ったR0=65は、親へ渡す終了値には使いません。
親が子を起動する入口は、新しく追加したSYSCALL 6です。命令値は0x60000006で、byte列は60 00 00 06になります。今回はファイル名や引数をレジスタへ渡す必要がありません。
C側のexecuteでは、子から同じ起動要求が来た場合と、親から来た場合をis_childで判定します。次はnotes/vm.cから、その判定部分の抜粋です。
            if (vm->is_child) {
                vm->regs[0] = 1;
            } else {
                vm->regs[0] = launch_program();
            }
親からならlaunch_programを呼び、結果を親のR0へ入れます。正常終了なら0、起動失敗や子の異常停止なら1です。R1〜R7、SP、zero flag、runningと親のメモリ全体は保持します。
親のバイナリではSYSCALL 6は0x14Cにあります。fetch後のPCは0x150です。子を動かしている間も親のPCはその位置にあり、復帰後は0x150の命令へ進みます。子のPCが0から12まで進む動きと、親のPCの保持を分けて追えます。
子からSYSCALL 6を呼ぶと、その子のR0へ1を返して次の命令へ進みます。子をさらに増やす操作はここで止めます。その後に子がHALTへ到達した場合、親が受け取る起動結果は正常終了の0です。
起動処理の全体はlaunch_programにまとめています。VM構造体には1 MiBのメモリが入るため、子の領域はmallocでhostのヒープへ確保します。確保に失敗したら、失敗を表す1を返します。
static uint32_t launch_program(void) {
    VM *child = malloc(sizeof(*child));
    if (child == NULL) {
        return 1;
    }

    init_vm(child);
    child->is_child = true;
    bool success = load_child_program(child->memory, MEMORY_SIZE) && run(child);
    free(child);
    return success ? 0 : 1;
}
init_vmは、VM構造体全体を0で初期化したあと、PC、SP、runningを設定する既存の関数です。これによって子のレジスタとメモリも0になり、zero flagはfalseから始まります。続いてis_childをtrueにします。
子の開始状態
memory       全体を0にしてから子binを格納
PC           0x00000000
SP           0x00100000
R0〜R7       0
zero_flag    false
running      true
SPはメモリの上端の次を指して始まり、PUSHやCALLIで下へ伸びます。親のスタックは親の構造体に残っています。子を起動するために、親のスタックへ子の戻り先を積む処理は使っていません。
load_child_programとrunをつないでいる&&にも役割があります。左側の読み込みがfalseなら、右側のrunを呼びません。読み込めた子だけを実行し、その結果をsuccessへ置きます。
読み込みに失敗した場合も、子の実行が終わった場合も、確保した領域はfreeします。成功か失敗かをR0で受け取ったあと、親は同じ状態から操作を続けられます。runをもう一度入力したときは、新しい子を初期化するところからやり直します。
ロード部品はnotes/program-launch.hに置きました。受け取るのは、初期化済みの子のメモリと容量です。固定名のファイルを開き、先頭から最大1 MiBを読み込みます。次は関数全体です。
static bool load_child_program(unsigned char *memory, size_t capacity) {
    FILE *file = fopen("programs/run-child.bin", "rb");
    if (file == NULL) {
        return false;
    }

    size_t length = fread(memory, 1, capacity, file);
    bool valid = length >= 4 && !ferror(file);
    if (valid && length == capacity) {
        int extra = fgetc(file);
        valid = extra == EOF && !ferror(file);
    }
    if (fclose(file) != 0) {
        valid = false;
    }
    return valid;
}
最低4 byteを要求するのは、入口に1命令分のbyteを用意するためです。上限は子のメモリと同じ1 MiBです。末尾には文字列も置けるので、ファイル全体の長さが4の倍数であることは要求しません。
freadが容量ちょうどまで読んだとき、その結果だけでは、ちょうど収まるファイルか、さらに続きのあるファイルかを判断できません。fgetcでもう1 byteを調べ、EOFに達したことと、そのとき読み取りエラーがないことを確認します。
読み取りが成功しても、fcloseで失敗したらfalseを返します。ファイルが開けなかった場合、短すぎる場合、大きすぎる場合も失敗です。失敗途中で子のメモリへ入ったbyteは、その子の領域ごと破棄します。
ファイルに4 byte以上あっても、その先の命令がすべて正しいとは限りません。ロード部品は、読めた長さと入出力の成否を確認します。命令の種類やメモリアクセスの妥当性は、実行時にVMの既存の検査で調べます。
実行中のrunningがfalseになる理由には、HALTのほかに、未実装命令、範囲外アクセス、標準入力のEOFなどがあります。どれもループは終わりますが、今回はHALTだけを正常終了と決めました。
static bool run(VM *vm) {
    while (vm->running) {
        uint32_t inst;

        if (!fetch(vm, &inst)) {
            return false;
        }

        execute(vm, decode(inst));
        if (!vm->running) {
            return inst == 0x01000000;
        }
    }
    return false;
}
fetchに失敗したときはfalseを返します。命令を実行してrunningがfalseになったときは、今の命令値がHALTの0x01000000かどうかを返します。この判定が、launch_programで受け取る実行結果になります。
親のアセンブリは、R0を0と比べて通知する文字列を選びます。次はprogram-launcher.asmの起動部分です。storage_noticeは、渡した文字列をSYSCALL 1で表示し、コマンドループへ戻る共通の処理です。
do_run:
    SYSCALL 6
    MOVI R3, 0
    CMP R0, R3
    JNZ run_failed
    MOVI R0, run_finished_text
    JUMP storage_notice
run_failed:
    MOVI R0, run_failed_text
    JUMP storage_notice
JNZは直前のCMPで値が等しくなかったときに分岐します。R0が0ならRun finished.、1ならRun failed.の文字列を選びます。どちらも同じ表示処理を経由してCommand>へ戻ります。
たとえば子のファイルがない場合は、Run failed.を表示して入力を続けます。子が不正命令で止まった場合は、VMがその診断を表示したあとにRun failed.が続きます。通知を出す親と、停止理由を扱うVMの処理がここでつながります。
親子は別々のVMメモリを持ちますが、標準入力、標準出力、作業ディレクトリは同じhost側の資源を使います。サンプルの子はAを表示するだけですが、既存のSYSCALL 0〜5を呼ぶ子も動かせます。
子がSYSCALL 2で読んだ入力は、その場で消費されます。子が1 byte読み、そのあと親へ戻ったなら、親は残りの入力から読み始めます。子が読んだ文字を親のコマンド入力としてもう一度受け取ることはありません。
子が標準入力のEOFで止まった場合は、親へ失敗1が返ります。その後に親も入力を読もうとすると、共有する入力はすでにEOFなので、親自身もinput EOFを表示して止まります。子の停止後に一度親へ復帰したことと、親が入力を続けられることは、入力元の状態も含めて確認します。
保存先のline.txtも共有します。子が自分のメモリの文字列をSYSCALL 4で保存した場合、親の編集バッファはそのままですが、ファイルは書き換わっています。親がloadを実行すると、そのファイルの本文を親のバッファへ読み込みます。
子のメモリを捨てても、表示済みの文字、消費した入力、保存したファイルは残ります。今回の起動で初期化するものと、host側で引き継ぐものを整理すると、復帰後の動作も予想しやすくなります。
また、子が入力を待ったりループを続けたりして停止しない間は、親も待ち続けます。子がHALTまたは実行時の失敗で止まったことを確認してから、親の処理へ戻る構成です。
実装では、ロード部品の確認を先に行い、その後にVMへ統合しました。実装時とテスト補強時に確認した結果を、ここで整理します。部品とVM経由の確認には次のターゲットを使います。
make test-program-launch-partsロード部品は13ケースです。欠落、0〜3 byte、4 byte、1 MiBの前後、open / read / closeと末尾確認の失敗を含みます。同じ13ケースをVM入りのビルドでも実行します。重ねて実行した分を別の13件として数えてはいません。
VM経由は17ケースで、初期状態の1件と、syscallを通した16件です。親の全メモリとR0〜R7、SP、zero flag、running、復帰PCを期待値と比べます。子が自分の編集領域へ書いたり、スタックやフラグを変えたりしても、親の状態が保たれることを調べます。
ロード失敗の確認では、親のR0が1になることだけを見ても十分な検査になりません。読み込みに失敗したのに子を動かし、その後で1を返す誤りも起こり得るためです。そこで該当する5ケースではstdoutも一時ファイルへ取り出します。
期待するのは、そのケースが通過したことを示すテスト自身の1行だけです。子のCPU halted.などが混ざると、次の文字列比較や末尾EOFのassertで検出します。actualとexpectedは、それぞれ実際に取り出した1行と期待する1行です。
    assert(fgets(actual, sizeof(actual), output) != NULL);
    assert(strcmp(actual, expected) == 0);
    assert(fgetc(output) == EOF && !ferror(output));
さらに一時コピーの起動処理へ、ロード失敗後も子を実行してしまう改変を加えました。親へ返す値は失敗1のままにして、read失敗、close失敗、末尾確認失敗、短すぎるファイル、大きすぎるファイルの5つで試します。5つとも追加したassertで停止し、誤った実行をテストが検出できることを確認しました。
コマンド全体の入出力は、次のターゲットで確認しました。新規28ケースと、Day 43から継承した保存・編集142ケースで、合計170ケースです。
make test-program-launch入力と出力の全文、ファイルの本文、失敗後の再入力、共有入力と共有line.txt、子を1000回起動したときの初期化、host側monitorへの復帰も検査しました。既存のVM自己テスト、assembler、行編集などの回帰確認も通過しています。
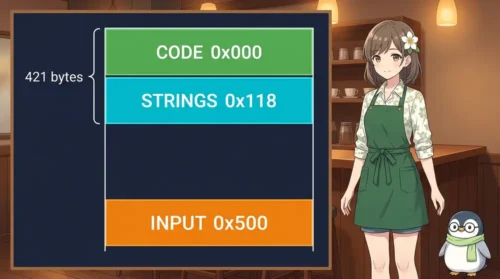
親の命令は191命令で764 byte、文字列は20個で434 byteです。合わせて1198 byteになりました。末尾の次は0x4AEで、入力バッファの開始0x500より前に収まっています。編集中の内容は0x600から置きます。
子は3命令12 byteです。親子それぞれを再アセンブルし、実際に使うbinと全byteが一致することも確認しました。ソースから読み取った命令の意味と、VMが読み取るファイルの中身を対応させる確認です。
今回は、VM上でrunを選び、host側で新しいVM状態を用意し、子の命令を実行したあとに親の作業へ戻れるようになりました。親のkeepが残る画面例から、親子それぞれのメモリ、PC、SPと、共有する入出力まで追うことができます。
次の候補には、shellとeditorを別のプログラムへ分けることがあります。編集内容や保存先をどちらが受け持ち、起動と復帰の間に何を受け渡すかを先に考える必要があります。今回確認した固定の子の起動を土台にして、次の作業単位を決めていきます。

 【低レイヤ入門】C言語で作る自作VMを少しOSらしくする: 1行を保存して読み戻す | UNIX Cafe
 自宅にWebサーバーを立てよう|Raspberry Pi・Apache・PHPで学ぶ仕組みと運用|UNIX Cafe