System Note
$ cat /proc/ai-disclosure
本記事の構成および論理分析にはAI(人工知能)を使用しています。情報の正確性は、システム管理者(UNIXユーザー)による手動検証済みです。
このページは、C言語でLC-3仮想マシンを自作する全12回の連載まとめ記事です。
この記事で作るもの:
.objファイルを読み込み、命令を1つずつ実行するC言語製VM2048.objやrogue.objをターミナル上で動かすTRAP、端末I/O、メモリマップドI/O--trace、--profile、--step、--break、dump機能LC-3は教育用の16bitコンピュータで、命令、レジスタ、メモリ、プログラムカウンタ、条件フラグ、TRAPといったCPUの基本要素を小さく学べる題材です。この連載では、そのLC-3用プログラムを実行する仮想マシンをC言語で作ります。
この連載では、LC-3用の.objファイルを読み込み、命令を1つずつ実行するVMをC言語で作ります。最初はHALTで停止するだけの小さなVMから始め、最終的には2048.objやrogue.objをターミナル上で動かします。
さらに後半では、LC-3VMの中を観察するために--trace、--profile、--step、--break、--dump-registers、--dump-memoryといった機能も追加します。
完成時には、次のようなコマンドでLC-3VMプログラムを実行したり、VM内部の状態を確認したりできます。
./lc3 programs/hello.obj
./lc3 --trace programs/hello.obj
./lc3 --profile programs/2048.obj
./lc3 --step programs/hello.obj
./lc3 --break x3002 programs/hello.obj
./lc3 --dump-registers programs/hello.obj
./lc3 --dump-memory x3000 16 programs/hello.obj高速な実用VMを作ることが目的ではありません。C言語の配列、bit演算、switch文、ファイル読み込み、端末制御を使って、CPUが命令を読み、レジスタを書き換え、メモリと入出力を扱う流れを近くで確認するための連載です。
GitHubではlc3-vm-cという名前で公開しています。


全12回の流れは、大きく4つに分けられます。
第1回から第3回: VMを動かす
第4回から第5回: VMに渡す .obj を自分で作る
第6回から第10回: VMの中を観察する
第11回から第12回: 小さく検証し、公開できる形に整える最初の3回では、LC-3の命令を実行できるVM本体を作ります。次の2回では、VMに渡す.objファイルを自分で作るために、LC-3アセンブリと小さいアセンブラを扱います。
第6回以降では、命令の流れを見る--trace、命令ごとの実行回数を見る--profile、1命令ずつ進める--step、指定番地で止める--break、最後の状態を見る--dump系の機能を追加します。
基本的には第1回から順番に読むと進めやすいです。ただし、目的がはっきりしている場合は、途中のブロックから読んでも構いません。
| 読者の目的 | おすすめの読み方 |
|---|---|
| C言語でVMを1つ完成させたい | 第1回から第3回を順番に読む |
| アセンブリと機械語の関係を知りたい | 第4回、第5回を読む |
| 自作VMの中身を観察したい | 第6回から第10回を読む |
| デバッグ機能の使い方を見たい | 第11回を読む |
| GitHubで公開する形を整えたい | 第12回を読む |
| 全体像をつかんでから手を動かしたい | この記事を読んでから第1回へ進む |
低レイヤーに興味はあるけれど、いきなり実CPUやOS自作へ進むのは少し重い、という方にもLC-3VMは扱いやすい題材です。命令数が少なく、メモリも16bitアドレス空間に収まるため、C言語の小さなプログラムとして全体像を追いやすくなっています。
ここから、各回で作るものを順番に紹介します。
各記事では、その回で完成したコードをGitHubのlessons/配下に置いています。連載を追いながら手を動かす場合は、記事本文とあわせて該当ディレクトリを見ると進めやすいです。
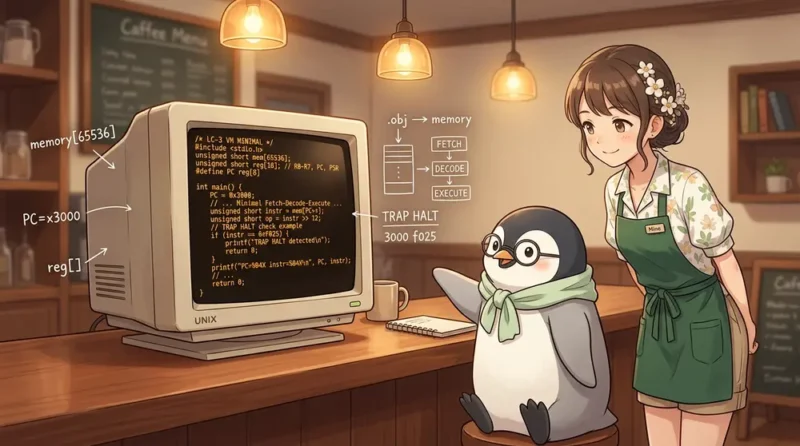
第1回では、LC-3 VMの最小構成を作ります。メモリ、レジスタ、PCを用意し、.objファイルを読み込んで、PCが指す命令を1つ取り出します。最初はTRAP HALTで停止するだけの小さなVMです。
memory[65536]、reg[]、.objローダー、fetch-decode-executeループ、TRAP HALT第2回では、ADD、AND、BR、LD、STなどの主要命令を実装し、VMをCPUらしく動かします。16bit命令の上位4bitをopcodeとして読み、残りのbitからレジスタ番号、即値、offsetを取り出します。
sign_extend()、update_flags()第3回では、LC-3プログラムとUNIX端末をつなぎます。GETC、OUT、PUTSなどのTRAPを実装し、メモリマップドI/Oとtermiosでキーボード入力を扱います。最後に2048.objとrogue.objを自作VM上で動かします。
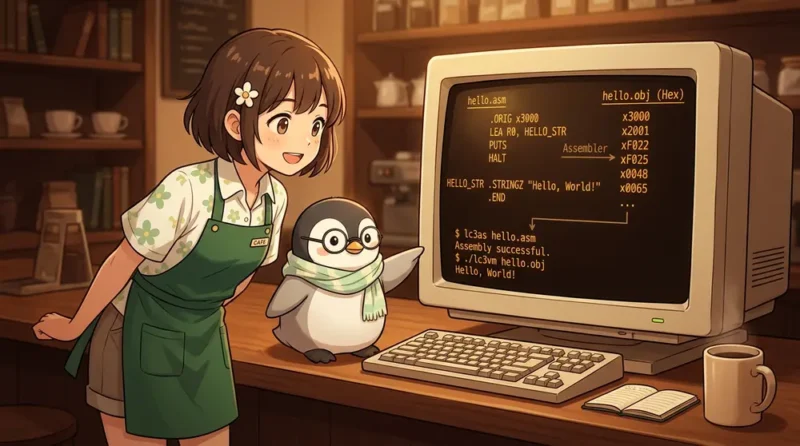
第4回では、VMに渡す.objファイルを作る側へ視点を移します。まずprintfで.objのbyte列を直接作り、そのあとLC-3アセンブリでHello Worldを書いてlc3asでアセンブルします。
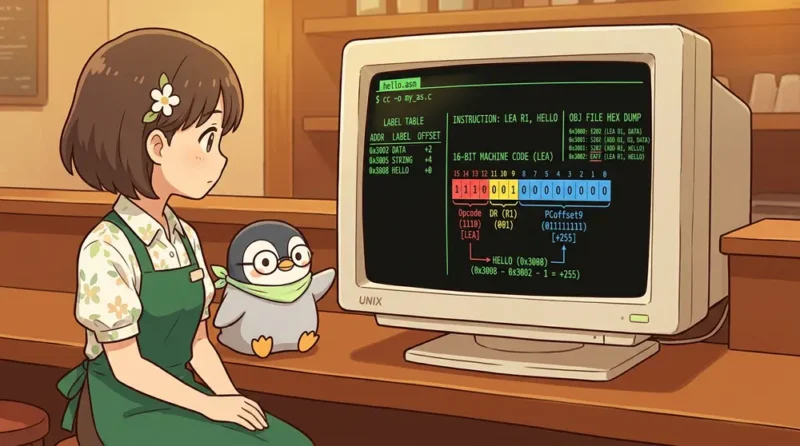
.obj、hello.asm.objの中身、LEA R0, HELLOが命令wordになる流れ第5回では、Hello Worldが通る最小構成のアセンブラをC言語で作ります。ラベルを集めるPass 1と、命令wordを書き出すPass 2に分け、アセンブリから.objができる流れを確認します。
.ORIG、.END、.STRINGZ、LEA、PUTS、HALTに対応した小さいアセンブラ第6回では、VMが命令を実行するたびに、PC、命令word、opcode、TRAP名、レジスタ、条件フラグを表示する--traceオプションを追加します。
trace_instruction()、trace_registers()、opcode_name()、trap_name()、cond_name()第7回では、プログラム全体でどの命令が何回実行されたかを見る--profileを作ります。Hello Worldのような小さいプログラムだけでなく、2048のような大きいプログラムの傾向も見ます。
第8回では、1命令実行するたびにVMを止め、Enterで次へ進める--stepを追加します。trace出力を見ながら、PCとレジスタの変化を落ち着いて確認できるようにします。
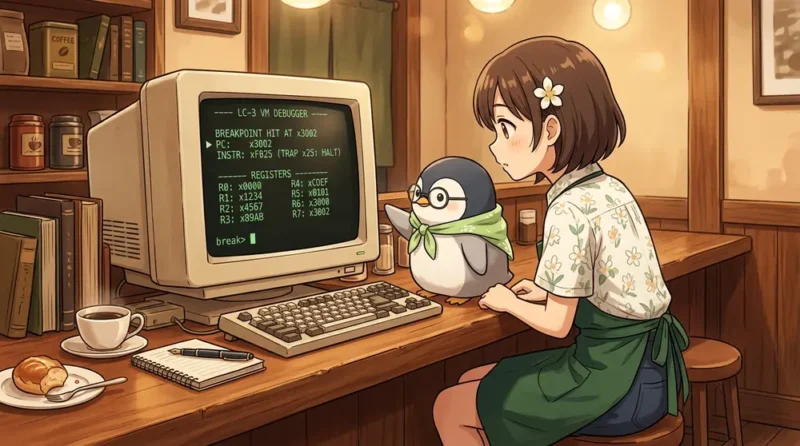
--stepオプション、1命令ごとの入力待ち、step時のtrace自動有効化第9回では、毎回止めるのではなく、--break x3002のように指定したアドレス値とPCの値が一致したときだけ停止できるようにします。見たい場所まで一気に進めて、そこで状態を確認します。
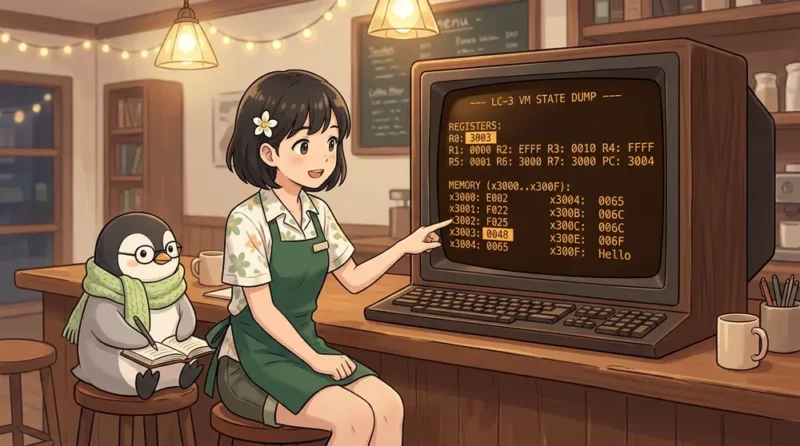
第10回では、プログラム終了後にレジスタ一覧と指定範囲のメモリ内容を表示します。traceをすべて追わなくても、最後に必要な状態だけを取り出せるようにします。
--dump-registers、--dump-memory x3000 16、レジスタ表示、メモリ範囲表示第11回では、第10回までに作った観察機能を使い、小さいLC-3プログラムの動きを追います。trace、profile、break、dumpを組み合わせ、アセンブリ、機械語、レジスタ、メモリのつながりを確認します。
LEAがなぜその番地を指すのか、BRpがなぜループするのか、命令回数とメモリ配置をどう読むか第12回では、README、Makefile、.gitignore、サンプル取得スクリプト、lessons/ディレクトリなどを整えます。読者がcloneしてビルドし、同じように試せるリポジトリにします。
.gitignore、programs/、scripts/、lessons/全12回を通して進めると、LC-3 VMを作るだけでなく、アセンブリ、機械語、デバッグ機能、公開用リポジトリの整え方まで一通り確認できます。
.objファイルを読み込み、メモリへ配置する流れが分かりますTRAPを通じて、LC-3プログラムと端末入出力をつなぐ仕組みが分かります記事を読みながら実際に手を動かす場合は、第1回から順番に進めるのがおすすめです。先に全体像を見たい場合は、GitHubリポジトリのREADMEやlessons/配下を見ると、各回でどのようにVMが育っていくかを確認できます。
LC-3は教育用の16bitコンピュータです。この連載で作るLC-3VMは、そのLC-3用プログラムをC言語で読み込み、命令、レジスタ、メモリ、プログラムカウンタ、条件フラグ、TRAPの動きを確認するための仮想マシンです。
配列、関数、switch文、ビット演算、ファイル読み書きが出てきます。完全なC言語入門ではありませんが、CPUやVMの仕組みをC言語で小さく試したい方には読み進めやすい構成です。
ゲーム本体はLC-3用にアセンブル済みの.objを使います。この連載で作るVMは、ゲームのルールを知りません。LC-3の命令を正しく実行することで、結果としてゲームが動きます。
VMだけを作りたい場合は、第1回から第3回だけでも一区切りになります。第4回と第5回では、VMに渡す.objがどのように作られるのかを理解するために、小さいアセンブラを作ります。
本格的な対話式デバッガを作る連載ではありません。ただし、第6回から第10回で、trace、profile、step、break、dumpを追加するため、VMの内部状態をかなり追いやすくなります。
この連載では、最初に小さなVMの骨格を作り、命令セット、TRAP、端末I/O、アセンブラ、デバッグ機能へ順番に広げていきます。
C言語の配列、bit演算、switch文だけでも、CPUが命令を読み、レジスタを書き換え、メモリと端末を動かす流れを近くで確認できます。
まずは第1回で、.objファイルを読み込み、TRAP HALTで停止する最小のLC-3 VMを作ります。
次に読む記事: C言語で始めるLC-3仮想マシン自作入門 第1回: 16bit CPUの骨格を作る
マルチタスクや仮想メモリの仕組みを、散髪屋コントにたとえて整理した読み物です。「CPUの切り替え」や「ページテーブル」のイメージを、もう少し感覚的につかみたい方におすすめです。